php2shell

L’ENISA (Agenzia dell’Unione Europea per la Cybersecurity), la Commissione Europea, il CERT-EU e la rete dei CSIRT nazionali hanno rilasciato un’allerta urgente riguardante due vulnerabilità critiche che colpiscono il linguaggio di programmazione PHP.

Identificate con le sigle CVE-2026-109618 e CVE-2026-109619 e ribattezzate nel panorama operativo con il nome di “php2shell”, queste falle consentono ad attaccanti remoti di eseguire codice malevolo (Remote Code Execution – RCE) senza necessità di autenticazione.

La minaccia riguarda la quasi totalità degli ambienti web esposti, inclusi PHP-FPM, Apache mod_php, php-cgi, FrankenPHP e LiteSpeed.

Il livello di rischio è considerato massimo per i server che utilizzano mod_php, dove l’attacco può essere innescato prima ancora dell’esecuzione del codice dell’applicazione.

Cosa sono e come funzionano le CVE “php2shell”

Le due vulnerabilità colpiscono componenti strutturali nella gestione delle richieste HTTP e della memoria in PHP:

CVE-2026-109618: genera un’esecuzione remota di codice (RCE) tramite la corruzione di memoria (out-of-memory) durante la fase automatica di pulizia della richiesta (request cleanup);

CVE-2026-109619: consente l’RCE sfruttando il riutilizzo di uno stato globale obsoleto lasciata da una richiesta precedente all’interno dello stesso worker process.

L’Impatto su apparati embedded e software di terze parti

Il pericolo non si limita ai soli siti web tradizionali. Poiché PHP è un linguaggio profondamente integrato in molteplici architetture, la vulnerabilità impatta anche:

  • Apparati di rete e router aziendali;
  • Appliance di sicurezza e interfacce di gestione;
  • Piattaforme software commerciali e immagini container che utilizzano runtime PHP in background.

In questi contesti, gli amministratori di sistema non possono aggiornare direttamente il linguaggio, ma devono attendere il rilascio delle patch da parte dei singoli produttori.

Come mitigare e neutralizzare la minaccia

Per proteggere l’infrastruttura aziendale e prevenire attacchi di tipo RCE, CyLock raccomanda a tutte le organizzazioni e ai provider di servizi gestiti (MSP e MSSP) di attuare immediatamente un piano d’azione in tre punti.

1. Patching e aggiornamento di versione

Il team ufficiale di PHP ha rilasciato i pacchetti correttivi. È necessario aggiornare immediatamente i sistemi alle seguenti release stabili:

  • PHP 8.5.12
  • PHP 8.4.27
  • PHP 8.3.36
  • PHP 8.2.35

Per le versioni giunte a fine vita (End-of-Life – EOL), come PHP 8.1 o precedenti, occorre verificare e applicare i pacchetti con backport messi a disposizione dai distributori Linux e vendor LTS.

2. Misure di mitigazione provvisorie

Qualora non fosse possibile applicare la patch in tempi rapidi, è opportuno adottare le seguenti contromisure temporanee (che riducono la superficie d’attacco ma non sostituiscono la patch definitiva):

  • disabilitare la direttiva session.upload_progress;
  • programmare riavvii frequenti dei worker process;
  • revisionare e restringere le configurazioni di memory_limit e post_max_sizer

3. Mappatura completa dell’esposizione

Verificare l’intero perimetro informatico, includendo applicativi proprietari, dipendenze software terze e apparati di rete esposti su Internet.

Quadro Regolatorio: tracciabilità e il Cyber Resilience Act (CRA)

L’allerta di ENISA e CERT-EU si inserisce in un quadro normativo europeo sempre più stringente. Dall’11 settembre 2026, ai sensi del Cyber Resilience Act (CRA – Regolamento UE 2024/2847), i produttori e gli sviluppatori di prodotti software e hardware sono tenuti a segnalare tempestivamente le vulnerabilità attive tramite la piattaforma unica di reporting (SRP).

Garantire la sicurezza e il tracciamento proattivo delle falle informatiche non è più soltanto una buona prassi tecnica, ma un obbligo di compliance aziendale fondamentale per garantire la continuità operativa.

Come CyLock protegge la tua Infrastruttura

Identificare tempestivamente la presenza di dipendenze vulnerabili come quelle collegate alle CVE “php2shell” richiede strumenti automatizzati di rilevamento continuo.

Con le soluzioni avanzate di CyLock, basate su tecnologia proprietaria EVA, supportiamo le aziende e i partner gestiti (MSP/MSSP) attraverso:

  • Vulnerability Assessment: per scansionare l’infrastruttura e individuare all’istante l’esposizione alle nuove vulnerabilità rese note dagli enti internazionali;
  • Penetration Test: per verificare la reale tenuta delle difese contro tentativi di exploit RCE;
  • Threat Intelligence: per monitorare proattivamente se i dati o i sistemi aziendali sono oggetto di minacce imminenti.

Vuoi verificare subito se i tuoi sistemi o quelli dei tuoi clienti sono a rischio per le vulnerabilità PHP?

Contattaci: info@cylock.tech


Approfondimenti:
Advisory Ufficiale ENISA
Repository GitHub (NCSC-NL – php2shell)
CyLock è tra i finalisti degli Italian Security Awards 2026 nella categoria Miglior Startup di cybersecurity. Un riconoscimento che valorizza il nostro impegno nello sviluppo di soluzioni innovative per aiutare le aziende a identificare le vulnerabilità informatiche, misurare il rischio cyber e rafforzare la sicurezza digitale.

Italian Security Awards 2026

Gli Italian Security Awards (ISA) sono un’iniziativa dedicata alla valorizzazione delle eccellenze della cybersecurity sul mercato italiano. Attraverso le candidature e la votazione online, gli ISA promuovono l’innovazione tecnologica e lo sviluppo di soluzioni per la sicurezza informatica.

Essere tra i cinque finalisti nella categoria Miglior Startup di cybersecurity rappresenta per noi, un’importante opportunità per condividere il valore della nostra tecnologia e il contributo che offriamo alla protezione di chi utilizza i nostri servizi. 

L’obiettivo operativo è l’impiego dell’Intelligenza Artificiale per fornire un approccio alla cybersecurity strutturato, sicuro e accessibile a tutte le realtà aziendali, dalle grandi istituzioni alle PMI. Le piccole e medie imprese rappresentano un perimetro critico, considerato che l’80% di esse non impiega personale IT specializzato.

Le operazioni e le soluzioni tecniche sono gestite da un team di specialisti ed ethical hacker in possesso delle principali certificazioni internazionali di settore (tra cui OSCP, CEH, ECCPT). L’azienda opera in collaborazione con realtà come Leonardo e Credemtel e conta sul supporto di partner istituzionali e finanziari quali Cassa Depositi e Prestiti, Zest Group e Lazio Innova.

La nostra tecnologia si basa sull'integrazione di servizi specifici per la tutela delle infrastrutture:

  • EVA (Extended Vulnerability Assessment): un nostro software proprietario brevettato, basato su algoritmi di machine learning e intelligenza artificiale. La piattaforma Saas esegue VAPT (Vulnerability Assessment e Penetration Test) automatizzati e adattivi rispetto al perimetro analizzato, abbattendo i tempi di esecuzione del 90% senza interrompere l’operatività dei sistemi e garantendo un approccio zero falsi positivi;
  • Cyber Risk Investigation (CRI): mediante fonti OSINT e il monitoraggio continuo del Dark Web, il sistema analizza oltre 5 miliardi di record per rilevare credenziali o dati aziendali esfiltrati, quantificando in termini economici l’impatto potenziale di un attacco;

  • Penetration Test Manuale: esecuzione di test avanzati su reti, applicazioni Web e API per simulare le tecniche di intrusione e verificare la resistenza dei sistemi contro vulnerabilità sfruttabili;

  • Cyber Security Awareness: considerando che l’80% degli attacchi gravi deriva da errori umani e che il 10% degli utenti non riconosce le e-mail di phishing, il servizio offre campagne di simulazione phishing a difficoltà crescente e piattaforme di e-learning per la formazione del personale.

L’obiettivo tecnico è strutturare la sicurezza informatica come un processo misurabile, analitico e continuativo riducendo i tempi di analisi e garantendo compliance.

Sostieni CyLock agli Italian Security Awards 2026

Essere finalisti è un traguardo importante, ma il tuo supporto può aiutarci a raggiungere il primo posto e continuare a garantire la tutela e l’eccellenza nella sicurezza informatica. Votaci come Miglior Startup di cybersecurity agli Italian Security Awards 2026!

Esprimi la tua preferenza entro il 20 ottobre 2026 e sostieni l’innovazione italiana che lavora ogni giorno per rendere il mondo digitale più sicuro.

VOTA CYLOCK AGLI ITALIAN SECURITY AWARDS 2026

Grazie a chi crede in una cybersecurity più innovativa, accessibile e alla portata di tutte e tutti.

150 milioni di euro a fondo perduto per blindare le infrastrutture informatiche italiane. È questo il fulcro del nuovo Bando MIMIT, l’iniziativa ministeriale che, a partire dal 20 ottobre 2026, permetterà a PMI e professionisti di tutto il territorio nazionale di finanziare al 50% l’adozione di servizi cloud e di sicurezza IT.

L’obiettivo del provvedimento è accelerare la transizione digitale, spingendo il tessuto imprenditoriale ad abbandonare sistemi obsoleti in favore di un reale upgrade tecnologico contro le crescenti minacce informatiche.

Come funziona il Bando MIMIT 2026

Il meccanismo di agevolazione è diretto, a fronte di un piano di spesa minimo di 4.000 euro fino a un massimo di 40.000 euro, lo Stato copre la metà dei costi per singolo beneficiario. Tra i servizi esplicitamente ammessi al finanziamento rientrano i software per la gestione delle vulnerabilità e i sistemi di analisi del rischio.

Requisiti per accedere ai fondi

  • Al momento della domanda, il richiedente deve disporre di un contratto attivo con velocità minima in download di 30 Mbps;
  • non sono finanziabili semplici rinnovi di licenze o tecnologie con prestazioni analoghe a quelle già in uso;
  • i servizi cloud devono obbligatoriamente possedere la qualifica di livello 1 (QC1) rilasciata dall’Agenzia per la Cybersicurezza Nazionale (ACN).

Le tempistiche di partecipazione

Dopo l’apertura per la precompilazione (20 ottobre 2026, ore 12:00), l’invio ufficiale delle istanze scatterà il 10 novembre 2026. Trattandosi di una procedura a sportello cronologico, i fondi si esauriranno in tempi rapidissimi.

Come CyLock trasforma la compliance in opportunità

Il bando rappresenta una grande agevolazione e opportunità per adeguarsi alle normative riducendo di molto il carico economico, ma il vincolo della certificazione ACN rischia di tagliare fuori molti player.

È qui che interveniamo noi di CyLock con un vero e proprio progetto chiavi in mano.

La nostra suite completa di servizi che, include Vulnerability Assessment, Penetration Test e Threat Intelligence ed è già in possesso della Qualifica ACN QC1. Questo significa che è possibile integrare immediatamente le soluzioni CyLock, offrendo una tecnologia di altissima fascia, perfettamente conforme ai requisiti ministeriali e, di conseguenza, agevolabile al 50%.

Contattaci per definire la strategia ottimale, prenota una call.

Secure by Design e Default Playbook: cosa cambia per gli MSP e come trasformarlo in valore

A luglio 2026, l’ENISA (European Union Agency for Cybersecurity) ha pubblicato il nuovo “Secure by Design and Default Playbook”. Il documento definisce le linee guida operative per l’intero ecosistema ICT dell’Unione Europea, rispondendo ai requisiti del Cyber Resilience Act (CRA) per eliminare le vulnerabilità del software e dei dispositivi connessi lungo il loro ciclo di vita.

Per i Managed Service Provider (MSP), questo framework rappresenta il nuovo benchmark per elevare la qualità dei servizi gestiti e validare la sicurezza delle infrastrutture dei clienti.

Design vs. Default: la differenza sostanziale

Il Playbook dell’ENISA chiarisce la distinzione tra i due concetti chiave su cui si fonda la sicurezza moderna:

  • Secure by Design: riguarda l’architettura e lo sviluppo. Interviene durante la scrittura del codice applicando l’analisi delle minacce (Threat Modelling), la difesa in profondità e la riduzione della superficie d’attacco;
  • Secure by Default: riguarda la configurazione iniziale del prodotto (out-of-the-box). Garantisce che il sistema arrivi al cliente nello stato più restrittivo di serie, ad esempio senza password generiche e con la cifratura delle comunicazioni già attiva.

L’architettura del Playbook e l’automazione dei controlli

L’ENISA declina questi principi in 22 playbook operativi ripartiti in quattro macro-aree: le fondamenta architetturali e l’integrità operativa per il Design, affiancate dal rafforzamento delle impostazioni iniziali (Default Hardening) e dalla protezione guidata dell’utente (Guided Protection) per il Default:

  1. Architectural Foundations (Secure by Design): l’architettura deve essere intrinsecamente sicura. Richiede la mappatura dei confini di fiducia (Trust Boundaries), l’adozione del principio del minimo privilegio (Least Privilege), la minimizzazione della superficie d’attacco e la difesa in profondità (Defence in Depth);
  2. Operational Integrity (Secure by Design): riguarda il ciclo di vita del codice. Impone standard di secure coding, scansioni SAST/DAST, gestione della supply chain tramite la distinta base dei componenti (SBOM) e processi strutturati di gestione delle vulnerabilità;
  3. Default Hardening (Secure by Default): il prodotto deve nascere “blindato”. Viene richiesta la disattivazione di tutti i servizi non essenziali, comunicazioni cifrate native (TLS 1.3, SSH), la cancellazione di credenziali predefinite universali e l’uso di segreti univoci per singolo dispositivo;
  4. Guided Protection (Secure by Default): l’esperienza utente deve proteggere l’operatore umano. Include la configurazione guidata obbligatoria (Security Onboarding), aggiornamenti automatici attivi di serie e avvisi chiari in caso di riduzione delle protezioni.

Una delle innovazioni principali del documento è la spinta verso le Machine-processable Attestations: l’abbandono dei report statici in PDF a favore di file di evidenza digitali e strutturati (JSON/YAML). Questi dati consentono di verificare e certificare la sicurezza del codice in modo automatico all’interno delle pipeline di sviluppo e rilascio.

L’opportunità strategica per gli MSP

Cosa comporta tutto questo per gli MSP? Se da un lato i fornitori di software devono adeguare la produzione, dall’altro gli MSP si trovano in prima linea nel verificare che le tecnologie adottate rispettino questi standard, garantendo la continuità operativa dei propri clienti.

Gestire un’infrastruttura conforme ai principi ENISA significa passare da una sicurezza reattiva (intervento post-incidente) a una validazione continua e proattiva. Un ambiente nato “Secure by Default” tende a degradare nel tempo a causa di modifiche operative, errori umani o nuove minacce: è qui che l’MSP dimostra il proprio valore differenziante.

Il valore per gli MSP: garantire la sicurezza nel tempo con CyLock

Mentre i produttori software devono adeguare la fase di sviluppo, gli MSP hanno il compito di garantire che le infrastrutture mantengano questi standard nel tempo. Un ambiente nato “Secure by Default” tende infatti a degradare a causa di modifiche operative, errori di configurazione o nuove minacce esposte.

Per supportare gli MSP nel mantenere elevata la postura di sicurezza dei propri clienti, le soluzioni CyLock si integrano direttamente in questa logica di verifica continua:

Il EVA, il nostro Vulnerability Assessment automatizzato, monitora costantemente le reti per verificare che le impostazioni Secure by Default rimangano attive, identificando misconfiguration o porte aperte non autorizzate.

Il PenTest manuale, invece, mette alla prova le fondamenta architetturali (Secure by Design), individuando falle logiche complesse che gli strumenti automatici non possono rilevare.

Il Playbook ENISA trasforma la sicurezza informatica da adempimento burocratico a standard di qualità misurabile. Integra la scansione automatizzata e la validazione continua nei tuoi pacchetti MSP per trasformare la conformità europea in un vantaggio competitivo concreto e profittevole.

Leggi il report completo

brevetto per invenzione industriale

CyLock annuncia l’ottenimento del suo secondo brevetto per invenzione industriale, un traguardo che ridefinisce l’applicazione dell’Intelligenza Artificiale Generativa nel settore della sicurezza in un contesto che richiede azioni e risposte sempre più rapide.

Dal test automatizzato all’assistenza virtuale

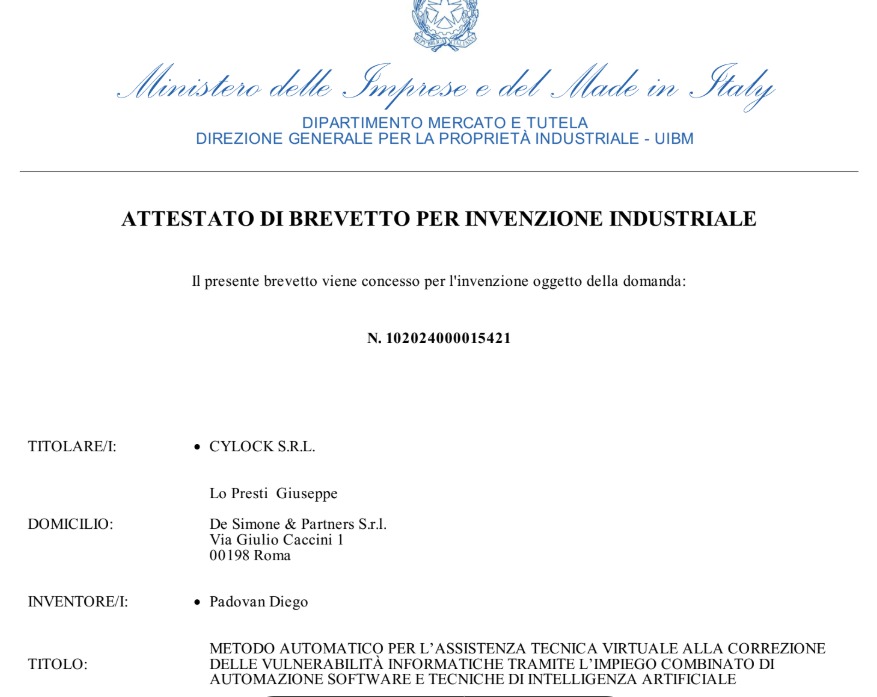
Il percorso di ricerca e sviluppo di CyLock è iniziato con il primo brevetto (n. 102022000016041), relativo al “Metodo automatico di ricerca e test delle vulnerabilità informatiche tramite l’impiego combinato di tecniche di intelligenza artificiale e machine learning”. Questa innovazione ha permesso la creazione di EVA, il nostro software in grado di mappare, testare e descrivere le vulnerabilità note eliminando la necessità di intervento umano.

Il nuovo brevetto (n. 102024000015421) segna il naturale e ambizioso passo successivo. Intitolato “Metodo automatico per l’assistenza tecnica virtuale alla correzione delle vulnerabilità informatiche tramite l’impiego combinato di automazione software e tecniche di intelligenza artificiale”, sposta il baricentro dell’azione dalla fase diagnostica a quella predittiva e di remediation assistita.

Cosa cambia con il nuovo brevetto

L’analisi di EVA si arricchirà di nuove capacità predittive avanzate, in grado di individuare vulnerabilità latenti e anticipare le minacce analizzando i pattern storici, comprese le aree di rete non testate direttamente. Parallelamente, il nostro chatbot evolverà in un vero e proprio assistente virtuale per la remediation: grazie all’intelligent data matching, fornirà ai team IT strategie di fixing su misura e sempre più precise, garantendo un supporto interattivo per risolvere rapidamente le criticità in base alla specifica architettura del cliente.

Un nuovo standard per l’integrazione tra GenAI e Cybersecurity

L’ottenimento di questo brevetto accresce il valore degli asset tecnologici messi a disposizione della clientela. Soprattutto ora, in cui ci troviamo in un mercato spesso saturato da soluzioni che utilizzano l’Intelligenza Artificiale come semplice strumento di reportistica. Trasformare gli LLM in motori predittivi e in assistenti operativi alla correzione significa fornire alle infrastrutture digitali uno scudo proattivo, confermando il nostro impegno nel guidare l’innovazione della sicurezza informatica a livello globale.

Qualifica ACN QC1: cosa significa per PA e MSP

Abbiamo ufficialmente ottenuto la Qualifica QC1 dall’Agenzia per la Cybersicurezza Nazionale (ACN). CyLock è stata riconosciuta a tutti gli effetti come “Piattaforma SaaS di Vulnerability Assessment, Penetration Test e Threat Intelligence automatizzati”.

Questo traguardo segna uno spartiacque per l’adozione della nostra tecnologia, aprendo nuove e fondamentali opportunità sia per il settore pubblico che per l’ecosistema di chi fornisce servizi IT.

Cosa cambia per la Pubblica Amministrazione

La digitalizzazione del Paese richiede fondamenta solide e, soprattutto, sicure. La qualifica QC1, effettiva dal 13 agosto 2026, stabilisce che CyLock è ora legalmente e operativamente acquistabile dall’intera Pubblica Amministrazione italiana.

Comuni, Regioni, aziende sanitarie, Ministeri ed enti partecipati possono finalmente integrare i nostri sistemi automatizzati di Vulnerability Assessment e Penetration Test agendo in totale conformità con la Strategia Cloud Italia.

Essendo CyLock una realtà con infrastruttura 100% italiana, l’adozione della nostra piattaforma garantisce alle istituzioni non solo un’eccellenza tecnologica basata sull’Intelligenza Artificiale, ma anche l’assoluta sovranità e protezione dei dati sensibili, al riparo da ingerenze esterne.

Un vantaggio strategico per la rete MSP e System Integrator

La qualifica ACN costituisce una leva di business senza precedenti per la nostra rete di partnership commerciale.

Proporre servizi di cybersecurity ad aziende Enterprise o a realtà strutturate comporta spesso lunghi processi di validazione. Grazie a questo traguardo, chi rivende le soluzioni CyLock ha oggi un vantaggio competitivo enorme.

L’approvazione da parte dell’Autorità nazionale certifica che l’architettura della piattaforma ha superato i controlli di sicurezza più severi in assoluto, inclusa la piena aderenza agli standard internazionali ISO 27001, ISO 27017 e ISO 27018.

Nella pratica, questo si traduce nell’azzeramento dei tempi per le verifiche tecniche di sicurezza (security due diligence). Chi gestisce servizi IT può ora presentarsi dalla propria clientela con una soluzione pre-validata, riducendo drasticamente il ciclo di vendita e garantendo uno standard di sicurezza indiscutibile.

Il lavoro dietro le quinte: l’eccellenza del nostro team

Raggiungere il livello QC1 richiede un’infrastruttura impeccabile e processi di sviluppo rigorosi. Questo traguardo non sarebbe stato possibile senza l’impegno costante del nostro team tecnico, che ha curato ogni singolo dettaglio dell’architettura e gestito con estrema professionalità tutte le corrispondenze tecniche con l’Autorità nazionale.

A loro va il ringraziamento di tutta l’azienda per aver dimostrato, ancora una volta, l’altissimo livello delle competenze interne a CyLock.

Siamo pronti ad affiancare istituzioni e realtà IT nella protezione proattiva delle infrastrutture critiche del nostro Paese.

Vuoi saperne di più? Visita la scheda ufficiale di CyLock sul portale dell’Agenzia per la Cybersicurezza Nazionale (ACN) .

Il rilascio continuo di nuovi aggiornamenti, la migrazione in cloud e l’espansione delle reti aziendali viaggiano a velocità altissime. Le organizzazioni odierne sono entità dinamiche che mutano il proprio perimetro digitale ogni giorno. Eppure, le procedure di controllo della sicurezza spesso frenano questa agilità, restando ancorate a modelli del passato e lasciando margine di attacco al cybercrime.

Una delle risposte preventive più efficaci è la capacità di adattarsi e rispondere in tempo ai costanti cambiamenti digitali. I Vulnerability Assessment (VA) tradizionali richiedono settimane per essere completati e, al momento della consegna del report, restituiscono una fotografia già superata.

I numeri del problema: il tempo a favore di chi attacca

Il ritardo nell’identificazione delle vulnerabilità è uno dei maggiori fattori di rischio aziendale. Secondo il Data Breach Investigations Report (DBIR) di Verizon, chi sferra un attacco impiega spesso solo pochi giorni, a volte poche ore, per scansionare la rete alla ricerca di falle e sfruttarle. Al contrario, molte organizzazioni eseguono VAPT (Vulnerability Assessment and Penetration Test) manuali solo una o due volte l’anno.

Questo tipo di approccio crea un enorme divario temporale, lasciando le infrastrutture scoperte e vulnerabili per mesi. Inoltre, il report Cost of a Data Breach di IBM evidenzia come le aziende impieghino in media 204 giorni per identificare una violazione e 73 giorni per contenerla. Ridurre i tempi di analisi significa chiudere questa finestra di vulnerabilità.

Ecco perché sempre più realtà scelgono di affidarsi ad aziende come CyLock: poter contare su analisi rapide e affidabili, corredate da report dettagliati ma di facile comprensione, anche per chi non possiede competenze tecniche, garantisce la capacità di adattamento necessaria a proteggere gli asset economici e reputazionali.

Il collo di bottiglia dell’analisi manuale e i falsi positivi

Affidarsi esclusivamente a scansioni manuali o a tool poco ottimizzati significa lasciare punti di accesso ai cybercriminali. Inoltre, i report generati dai sistemi tradizionali sono spesso un ammasso caotico di dati, ricchi di falsi positivi.

Questo costringe i team IT e i Security Operations Center (SOC) a sprecare decine di ore per verificare manualmente allarmi inesistenti, sottraendo tempo prezioso alle attività di remediation. In un contesto dove la tempestività è tutto e le risorse umane qualificate scarseggiano, la sicurezza non può trasformarsi in un ostacolo operativo che genera solo rumore.

La soluzione: l’automazione al servizio dell’infrastruttura con EVA

Per risolvere questo paradosso, CyLock ha brevettato EVA (Extended Vulnerability Assessment), una tecnologia proprietaria che utilizza l’Intelligenza Artificiale per automatizzare e scalare l’analisi dell’infrastruttura.

Il motore di EVA non si limita a interrogare i database delle vulnerabilità note, ma analizza le configurazioni errate, monitora i nuovi asset esposti e individua vulnerabilità logiche con precisione chirurgica.

Il vero salto di qualità avviene nell’elaborazione dei dati: EVA correla le informazioni raccolte, contestualizza il rischio in base alla specifica infrastruttura e filtra automaticamente i falsi positivi. I dati grezzi vengono tradotti in tempo reale in una dashboard chiara, interattiva e pronta all’uso, permettendo al team di concentrarsi solo su ciò che conta davvero.

Risultati tangibili per la continuità operativa

Questo approccio permette di abbattere del 90% i tempi di analisi, garantendo:

  • visibilità continua: mappatura della superficie d’attacco in tempo reale;
  • zero interruzioni: scansioni progettate per non impattare sui carichi di lavoro e sulla continuità aziendale;
  • remediation immediata: report azionabili che permettono ai tecnici di applicare subito le patch necessarie.

Passare da un controllo annuale a una visibilità continua non è più un’opzione, ma una necessità per garantire la resilienza digitale.

Vuoi testare l’efficienza di EVA?
Richiedi un incontro gratuito con il nostro esperto.

Penetration Test: perché il successo si decide prima ancora di iniziare il test

Quando si sceglie di effettuare un penetration test, l’attenzione tende a concentrarsi sulle attività tecniche: simulazioni di attacco, ricerca di vulnerabilità, exploit e report finali. In realtà, gli elementi che determinano il successo di un progetto di penetration testing vengono definiti molto prima che il team inizi qualsiasi attività operativa. 

La qualità dei risultati dipende infatti dalle scelte effettuate in fase di pianificazione: quali asset includere nel perimetro, quale metodologia adottare, quale livello di realismo ricercare e quali rischi operativi siano accettabili durante l’esecuzione del test.

Un penetration test progettato in modo superficiale rischia di produrre evidenze poco utili e significative, indipendentemente dalle competenze di chi lo esegue. Al contrario, una corretta fase preparatoria permette di ottenere informazioni realmente utili per la gestione del rischio cyber e per il miglioramento della postura di sicurezza dell’organizzazione.

Cos’è davvero un Penetration Test

Un penetration test è una simulazione controllata di un attacco informatico finalizzata a individuare vulnerabilità che possono essere effettivamente sfruttate da un o una potenziale attaccante.

L’obiettivo non è semplicemente identificare debolezze tecniche, ma comprendere quali impatti potrebbero derivare dalla compromissione di sistemi, applicazioni o infrastrutture critiche. Attraverso attività manuali e verifiche approfondite, il team di testing valuta l’effettiva esposizione dell’organizzazione alle minacce, verificando se le misure di sicurezza implementate siano in grado di prevenire o limitare un attacco reale.

È importante distinguere il penetration test da altre attività spesso confuse con esso. Non si tratta di una scansione automatizzata delle vulnerabilità, né di un audit documentale o di una checklist di compliance. Il suo valore risiede nella capacità di simulare il comportamento di un attaccante e di evidenziare percorsi di compromissione dettagliati.

Il triangolo del valore: perimetro, profondità e budget

Ogni penetration test è governato da tre variabili fondamentali: il perimetro di analisi, la profondità delle verifiche e le risorse disponibili in termini di tempo e budget.

Questi elementi sono strettamente collegati. Ampliare il numero di asset da analizzare significa inevitabilmente ridurre il tempo dedicato a ciascuno di essi. Allo stesso modo, un’analisi particolarmente approfondita richiede maggiori risorse e, nella maggior parte dei casi, un perimetro più circoscritto.

Per questo motivo non è possibile massimizzare contemporaneamente tutte e tre le dimensioni. La vera sfida consiste nel trovare il corretto equilibrio in funzione degli obiettivi di sicurezza e del profilo di rischio dell’organizzazione.

Le realtà più mature adottano generalmente un approccio risk-based, concentrando gli sforzi sugli asset che genererebbero il maggiore impatto economico, operativo o reputazionale in caso di compromissione.

La definizione del perimetro: il punto di partenza di ogni test efficace

La definizione del perimetro rappresenta probabilmente la decisione più importante dell’intero progetto.

Applicazioni web, API, infrastrutture cloud, reti wireless, sistemi di identity management e ambienti interni possono presentare livelli di esposizione molto differenti. Decidere quali asset includere significa stabilire dove concentrare le attività di verifica e quali rischi analizzare.

Un errore frequente consiste nel tentare di testare tutto contemporaneamente. Sebbene possa sembrare un approccio prudente, spesso produce l’effetto opposto: tempi più lunghi, costi elevati e risultati meno approfonditi. Anche un perimetro eccessivamente ristretto può però generare criticità, perché rischia di lasciare fuori componenti essenziali del sistema informativo e di restituire una percezione incompleta del rischio.

La domanda che dovrebbe guidare ogni scelta è semplice: quale sarebbe l’impatto sul business se questo asset venisse compromesso?

La risposta consente di stabilire priorità chiare e di costruire un piano di testing coerente con le esigenze dell’organizzazione.

Le Rules of Engagement: un requisito tecnico e organizzativo

Se il perimetro definisce cosa verrà analizzato, le Rules of Engagement stabiliscono come verrà condotto il test.

Si tratta di un insieme di regole condivise che disciplinano le modalità operative, le finestre temporali, i limiti delle attività consentite e le procedure da seguire in caso di eventi imprevisti. Sebbene spesso vengano considerate un aspetto puramente formale, rappresentano uno dei principali strumenti di protezione sia per l’organizzazione sia per il team incaricato del test.

Un penetration test può infatti coinvolgere sistemi produttivi, applicazioni business-critical e servizi essenziali. Definire preventivamente le modalità di escalation, i contatti di riferimento e i limiti operativi contribuisce a ridurre il rischio di interruzioni indesiderate e garantisce che le attività si svolgano in modo controllato.

Black Box, Grey Box e White Box: scegliere il giusto livello di realismo

La metodologia adottata influenza profondamente la qualità e il significato dei risultati ottenuti.

L’approccio Black Box simula il comportamento di un attaccante esterno che non possiede alcuna informazione preliminare sull’ambiente bersaglio. È la modalità che offre il maggiore realismo, ma richiede più tempo nelle fasi iniziali di ricognizione e può limitare la copertura complessiva.

All’estremo opposto si colloca il White Box, in cui il team di testing dispone di documentazione tecnica, codice sorgente o credenziali di accesso. Questo approccio consente analisi estremamente approfondite e una maggiore probabilità di individuare vulnerabilità complesse, pur sacrificando parte del realismo tipico di un attacco esterno.

Tra questi due modelli si trova il Grey Box, spesso considerato la soluzione più equilibrata. Fornendo informazioni selezionate al team di testing è possibile aumentare la copertura dell’analisi mantenendo un buon livello di realismo e un rapporto costo-beneficio generalmente favorevole.

Non esiste una metodologia universalmente migliore delle altre. La scelta deve sempre essere guidata dagli obiettivi che l’organizzazione intende raggiungere.

Perché le credenziali possono cambiare il risultato

Un altro aspetto determinante riguarda la disponibilità di credenziali durante il test.

Le verifiche condotte senza autenticazione permettono di valutare esclusivamente la superficie esposta verso l’esterno e la capacità dei sistemi di impedire un accesso iniziale non autorizzato. Questo approccio è particolarmente utile per applicazioni pubbliche, servizi Internet-facing e infrastrutture accessibili dall’esterno.

L’utilizzo di credenziali valide consente invece di simulare scenari differenti, come la compromissione di un account utente, l’abuso di privilegi o il movimento laterale all’interno dell’infrastruttura. In molti casi, le vulnerabilità più critiche emergono proprio dopo il superamento delle prime barriere di accesso.

Per questa ragione, quando possibile, la combinazione di test autenticati e non autenticati offre una visione molto più completa del profilo di rischio.

Il ruolo del set-up organizzativo

La riuscita di un penetration test non dipende esclusivamente dagli aspetti tecnici. Coinvolgere fin dall’inizio le figure corrette permette di evitare rallentamenti, incomprensioni e limitazioni che potrebbero ridurre il valore dell’attività.

Le funzioni responsabili della sicurezza, i team IT, le persone responsabili delle applicazioni e il fornitore incaricato del test dovrebbero condividere obiettivi, aspettative e modalità operative prima dell’avvio del progetto.

Anche elementi apparentemente semplici, come la disponibilità di contatti di emergenza, la preparazione delle credenziali necessarie o la presenza di un inventario aggiornato degli asset, possono incidere in modo significativo sulla qualità dei risultati finali.

Gli errori che riducono il valore del penetration test

Molti penetration test producono risultati limitati non per carenze tecniche, ma per errori commessi nelle fasi preliminari.

Tra i problemi più frequenti si riscontrano perimetri poco chiari, asset non censiti, assenza di una figura interna con adeguata autorità decisionale e una fiducia eccessiva negli strumenti automatici.

Un altro errore particolarmente diffuso consiste nel considerare il penetration test come un semplice adempimento normativo. Quando l’obiettivo principale diventa soddisfare un requisito di compliance, il rischio è trasformare un’attività strategica in un esercizio formale con scarso impatto sulla riduzione del rischio reale.

Il valore di un penetration test emerge invece quando i risultati vengono utilizzati per pianificare remediation, verificare l’efficacia delle correzioni e supportare decisioni informate sulla sicurezza.

Una decisione di gestione del rischio, non solo un’attività tecnica

Prima di avviare un penetration test è utile porsi alcune domande fondamentali: quale rischio si intende misurare, quali asset sono più critici, quale livello di realismo è necessario e come verranno utilizzati i risultati ottenuti.

Le risposte a questi interrogativi consentono di progettare un’attività coerente con gli obiettivi dell’organizzazione e di massimizzare il valore dell’investimento.

Per questo motivo il penetration testing dovrebbe essere considerato non solo uno strumento tecnico, ma una vera e propria decisione di gestione del rischio. Progettarlo correttamente significa già compiere un primo passo verso una maggiore resilienza cyber.

Vuoi capire quale approccio è più adatto alla tua organizzazione?

Ogni contesto presenta esigenze, vincoli e livelli di esposizione differenti. Un confronto preliminare consente di identificare gli asset prioritari, definire il perimetro più efficace e valutare quale metodologia di test possa generare il maggiore valore.

Vuoi approfondire l’argomento? iscriviti al nostro webinar gratuito che si terrà Giovedì 18 giugno 2026 alle ore 14:30.

Prenota il tuo posto.

Oggi il concetto di sicurezza offensiva non può più limitarsi ai modelli tradizionali di verifica delle vulnerabilità. Le organizzazioni moderne gestiscono ambienti IT sempre più eterogenei, in cui reti aziendali, servizi cloud, API, applicazioni mobile, dispositivi connessi e piattaforme AI condividono dati, processi e superfici esposte.

Questa evoluzione tecnologica ha trasformato anche il modo di condurre le attività di penetration testing. Non si tratta più soltanto di individuare vulnerabilità tecniche ma di analizzare scenari di attacco dinamici, catene di compromissione complesse e nuovi vettori offensivi che coinvolgono sistemi distribuiti, automazione e intelligenza artificiale. Ogni Penetration Test (PT) viene costruito sulle esigenze specifiche dell’organizzazione, sul livello di maturità della sicurezza e sul tipo di minaccia che si desidera simulare.

Penetration Test: Black Box, Grey Box e White Box, approcci diversi, obiettivi diversi

Uno degli aspetti più importanti nella progettazione di un assessment riguarda la modalità operativa del test. Le tre principali metodologie come black box, grey box e white box, rappresentano approcci profondamente differenti.

Il Black Box Penetration Test simula un attaccante esterno privo di informazioni iniziali. Nessuna credenziale, nessuna documentazione, nessuna conoscenza dell’architettura: il tester deve ricostruire la superficie d’attacco attraverso attività di reconnaissance, OSINT ed enumerazione pubblica.

Questo approccio offre il massimo realismo dal punto di vista offensivo, risultando particolarmente efficace per valutare l’esposizione esterna dell’azienda, ma presenta inevitabilmente una copertura più limitata sui sistemi interni.

Il Grey Box, invece, rappresenta oggi uno degli approcci più adottati in ambito enterprise. In questo scenario il tester dispone di informazioni parziali o di accessi limitati, simulando un insider, un partner o un attaccante che ha già ottenuto un foothold iniziale.

Il vantaggio principale è l’equilibrio tra realismo e profondità: è possibile verificare autorizzazioni, escalation di privilegi, segmentazione interna e logiche applicative autenticate senza sacrificare completamente la simulazione di attacco reale.

Il White Box Testing porta invece l’assessment al massimo livello di copertura. La squadra offensiva dispone di documentazione completa, architetture, credenziali privilegiate e spesso anche del codice sorgente applicativo.

Offensive Security oltre il perimetro del Penetration Test tradizionale

Negli ultimi anni, il concetto di superficie d’attacco si è ampliato radicalmente. Oggi un assessment efficace deve considerare molteplici tecnologie e contesti operativi.

Infrastructure e Active Directory

Gli infrastructure penetration test restano fondamentali per identificare misconfigurazioni, hardening insufficiente, esposizione di servizi e percorsi di privilege escalation. Le infrastrutture enterprise moderne richiedono competenze avanzate su networking, Active Directory attack paths, segmentazione di rete e lateral movement, soprattutto in ambienti ibridi e cloud-connected.

Web e API Security

Le applicazioni web continuano a rappresentare uno dei vettori di attacco più critici. Tuttavia, il focus non è più limitato alle classiche injection o vulnerabilità OWASP.  Oggi gli assessment includono API REST e GraphQL, Single Sign-On, autenticazione federata e business logic vulnerabilities sempre più sofisticate. In particolare, il Grey Box Testing risulta estremamente efficace per validare controlli di autorizzazione e flussi applicativi autenticati.

Mobile Security

Le mobile application introducono ulteriori complessità: storage locale insicuro, reverse engineering, certificate pinning bypass, hardcoded secrets e comunicazioni API vulnerabili. Un mobile penetration test moderno richiede attività statiche e dinamiche, runtime instrumentation e analisi approfondite sia lato applicazione sia lato backend.

IoT e AI: le nuove frontiere dell’attacco

Due delle aree più critiche e in rapida evoluzione sono oggi rappresentate da IoT e Intelligenza Artificiale.

Nel mondo IoT, ogni dispositivo introduce contemporaneamente superfici d’attacco hardware, firmware, radio, cloud e mobile. Le aziende devono affrontare rischi legati a credenziali default, firmware vulnerabili, protocolli wireless insicuri e interfacce di debug esposte. Un singolo device compromesso può diventare un punto di accesso privilegiato all’intera infrastruttura aziendale.

Parallelamente, l’adozione crescente di LLM, chatbot AI e sistemi RAG sta aprendo scenari completamente nuovi per l’offensive security. A differenza delle applicazioni tradizionali, i sistemi AI introducono input non strutturati, dipendenza dal contesto conversazionale e comportamento probabilistico del modello. Questo rende insufficienti molte delle metodologie di penetration testing classiche e richiede framework specifici, come l’OWASP Top 10 for LLM Applications.

L’offensive security moderna richiede approcci sempre più specializzati, adattivi e contestuali. Non esiste una metodologia universalmente corretta: ogni organizzazione deve costruire il proprio modello di assessment in funzione delle tecnologie adottate, delle minacce realistiche e degli obiettivi di sicurezza.

Vuoi approfondire modalità operative, scope di assessment e nuovi scenari offensivi?

Il contesto attuale è caratterizzato da minacce informatiche sempre più sofisticate e da una crescente esposizione digitale da parte di tutte le realtà che si muovono online. Per questo, è necessario adottare un approccio strutturato, continuo e misurabile alla gestione del rischio informatico.

Tra gli strumenti più utilizzati per valutare la sicurezza di infrastrutture, applicazioni e reti troviamo il Vulnerability Assessment (VA) e il Penetration Test (PT). Sebbene spesso vengano citati insieme, si tratta di attività profondamente diverse per obiettivi, metodologia e risultati. Comprendere le differenze tra Vulnerability assessment e Pentest è fondamentale per aziende, system integrator e partner tecnologici che desiderano costruire strategie di sicurezza efficaci e sostenibili.

Cos’è un Vulnerability Assessment (VA)

Il Vulnerability Assessment è un processo di identificazione, classificazione e prioritizzazione delle vulnerabilità presenti in un sistema informatico, senza tentare di sfruttarle attivamente. L’attività viene generalmente eseguita tramite strumenti automatizzati che analizzano:

  • host e dispositivi di rete;
  • servizi esposti;
  • applicazioni web;
  • configurazioni di sistema;
  • software non aggiornati o vulnerabili.

L’obiettivo del VA è fornire una panoramica completa dello stato di esposizione dell’infrastruttura aziendale, consentendo ai team IT e Security di intervenire rapidamente sulle criticità rilevate. Anche perché è importante ricordare che una minaccia è qualsiasi elemento che può annullare l’operatività di un sistema e per questo è importante aver un quadro chiaro e preciso del proprio stato di esposizione.

I vantaggi del Vulnerability Assessment

Il VA rappresenta uno strumento particolarmente efficace per il monitoraggio continuo della sicurezza perché offre:

  • elevata scalabilità;
  • rapidità di esecuzione;
  • frequenza di analisi elevata;
  • costi contenuti;
  • ampia visibilità sulle superfici di attacco.

Il VA segnala il rischio però non dimostra cosa potrebbe realmente accadere in caso di compromissione, per questo è importante utilizzare una strategia che integri anche il Pentest.

Cos’è un Penetration Test (PT)

Il Penetration Test è una simulazione controllata di un attacco informatico reale, eseguita da Ethical Hacker esperti con l’obiettivo di verificare quanto un sistema sia effettivamente vulnerabile. A differenza del VA, il PT non si limita a identificare vulnerabilità: tenta attivamente di sfruttarle.

Un penetration test si sviluppa generalmente attraverso diverse fasi:

  1. Reconnaissance: raccolta delle informazioni sul target da testare e definizione del perimetro di testing;
  2. Scanning: scansione e analisi delle vulnerabilità;
  3. Vulnerability assessment;
  4. Exploitation controllata: si cerca di sfruttare le vulnerabilità identificate per ottenere l’accesso ai sistemi;
  5. Post-exploitation: per capire cosa potrebbe fare un attaccante appena ottenuto l’accesso;
  6. Reporting: per documentare il test effettuato e fornire informazioni su come correggere le vulnerabilità e migliorare la sicurezza.

L’obiettivo finale è comprendere fino a dove potrebbe arrivare un attaccante reale e quali dati, sistemi o processi aziendali potrebbero essere compromessi.

La differenza chiave tra Vulnerability assessment e Pentest

La differenza fondamentale tra Vulnerability Assessment e Penetration Test risiede nell’approccio operativo. Il VA individua le debolezze mentre il PT verifica se tali debolezze possono essere sfruttate concretamente e con quale impatto.

Quando utilizzare VA e PT

Le due attività non sono complementari: il Vulnerability Assessment dovrebbe essere eseguito con continuità, idealmente su base mensile o tramite monitoraggio costante, per mantenere visibilità aggiornata sulle vulnerabilità emergenti. Il Penetration Test, invece, viene generalmente pianificato in base alle esigenze strategiche di sicurezza.

Insieme, il VA e il PT rappresentano lo standard di riferimento per costruire un programma di cybersecurity moderno, documentato e misurabile.

Vuoi capire quale approccio sia più adatto alla tua infrastruttura o valutare il livello di esposizione della tua azienda?

Richiedi un incontro gratuito con i nostri specialisti: analizzeremo il tuo scenario operativo e definiremo insieme una strategia di sicurezza efficace, scalabile e orientata alla riduzione concreta del rischio cyber.

Prenota il tuo incontro.